NRA Sentinel & OSINT
Feeds OSINT Automatizados para Mitigação de Ameaças e Defesa de Perímetro em Tempo Real.
Topologia_da_Arquitetura
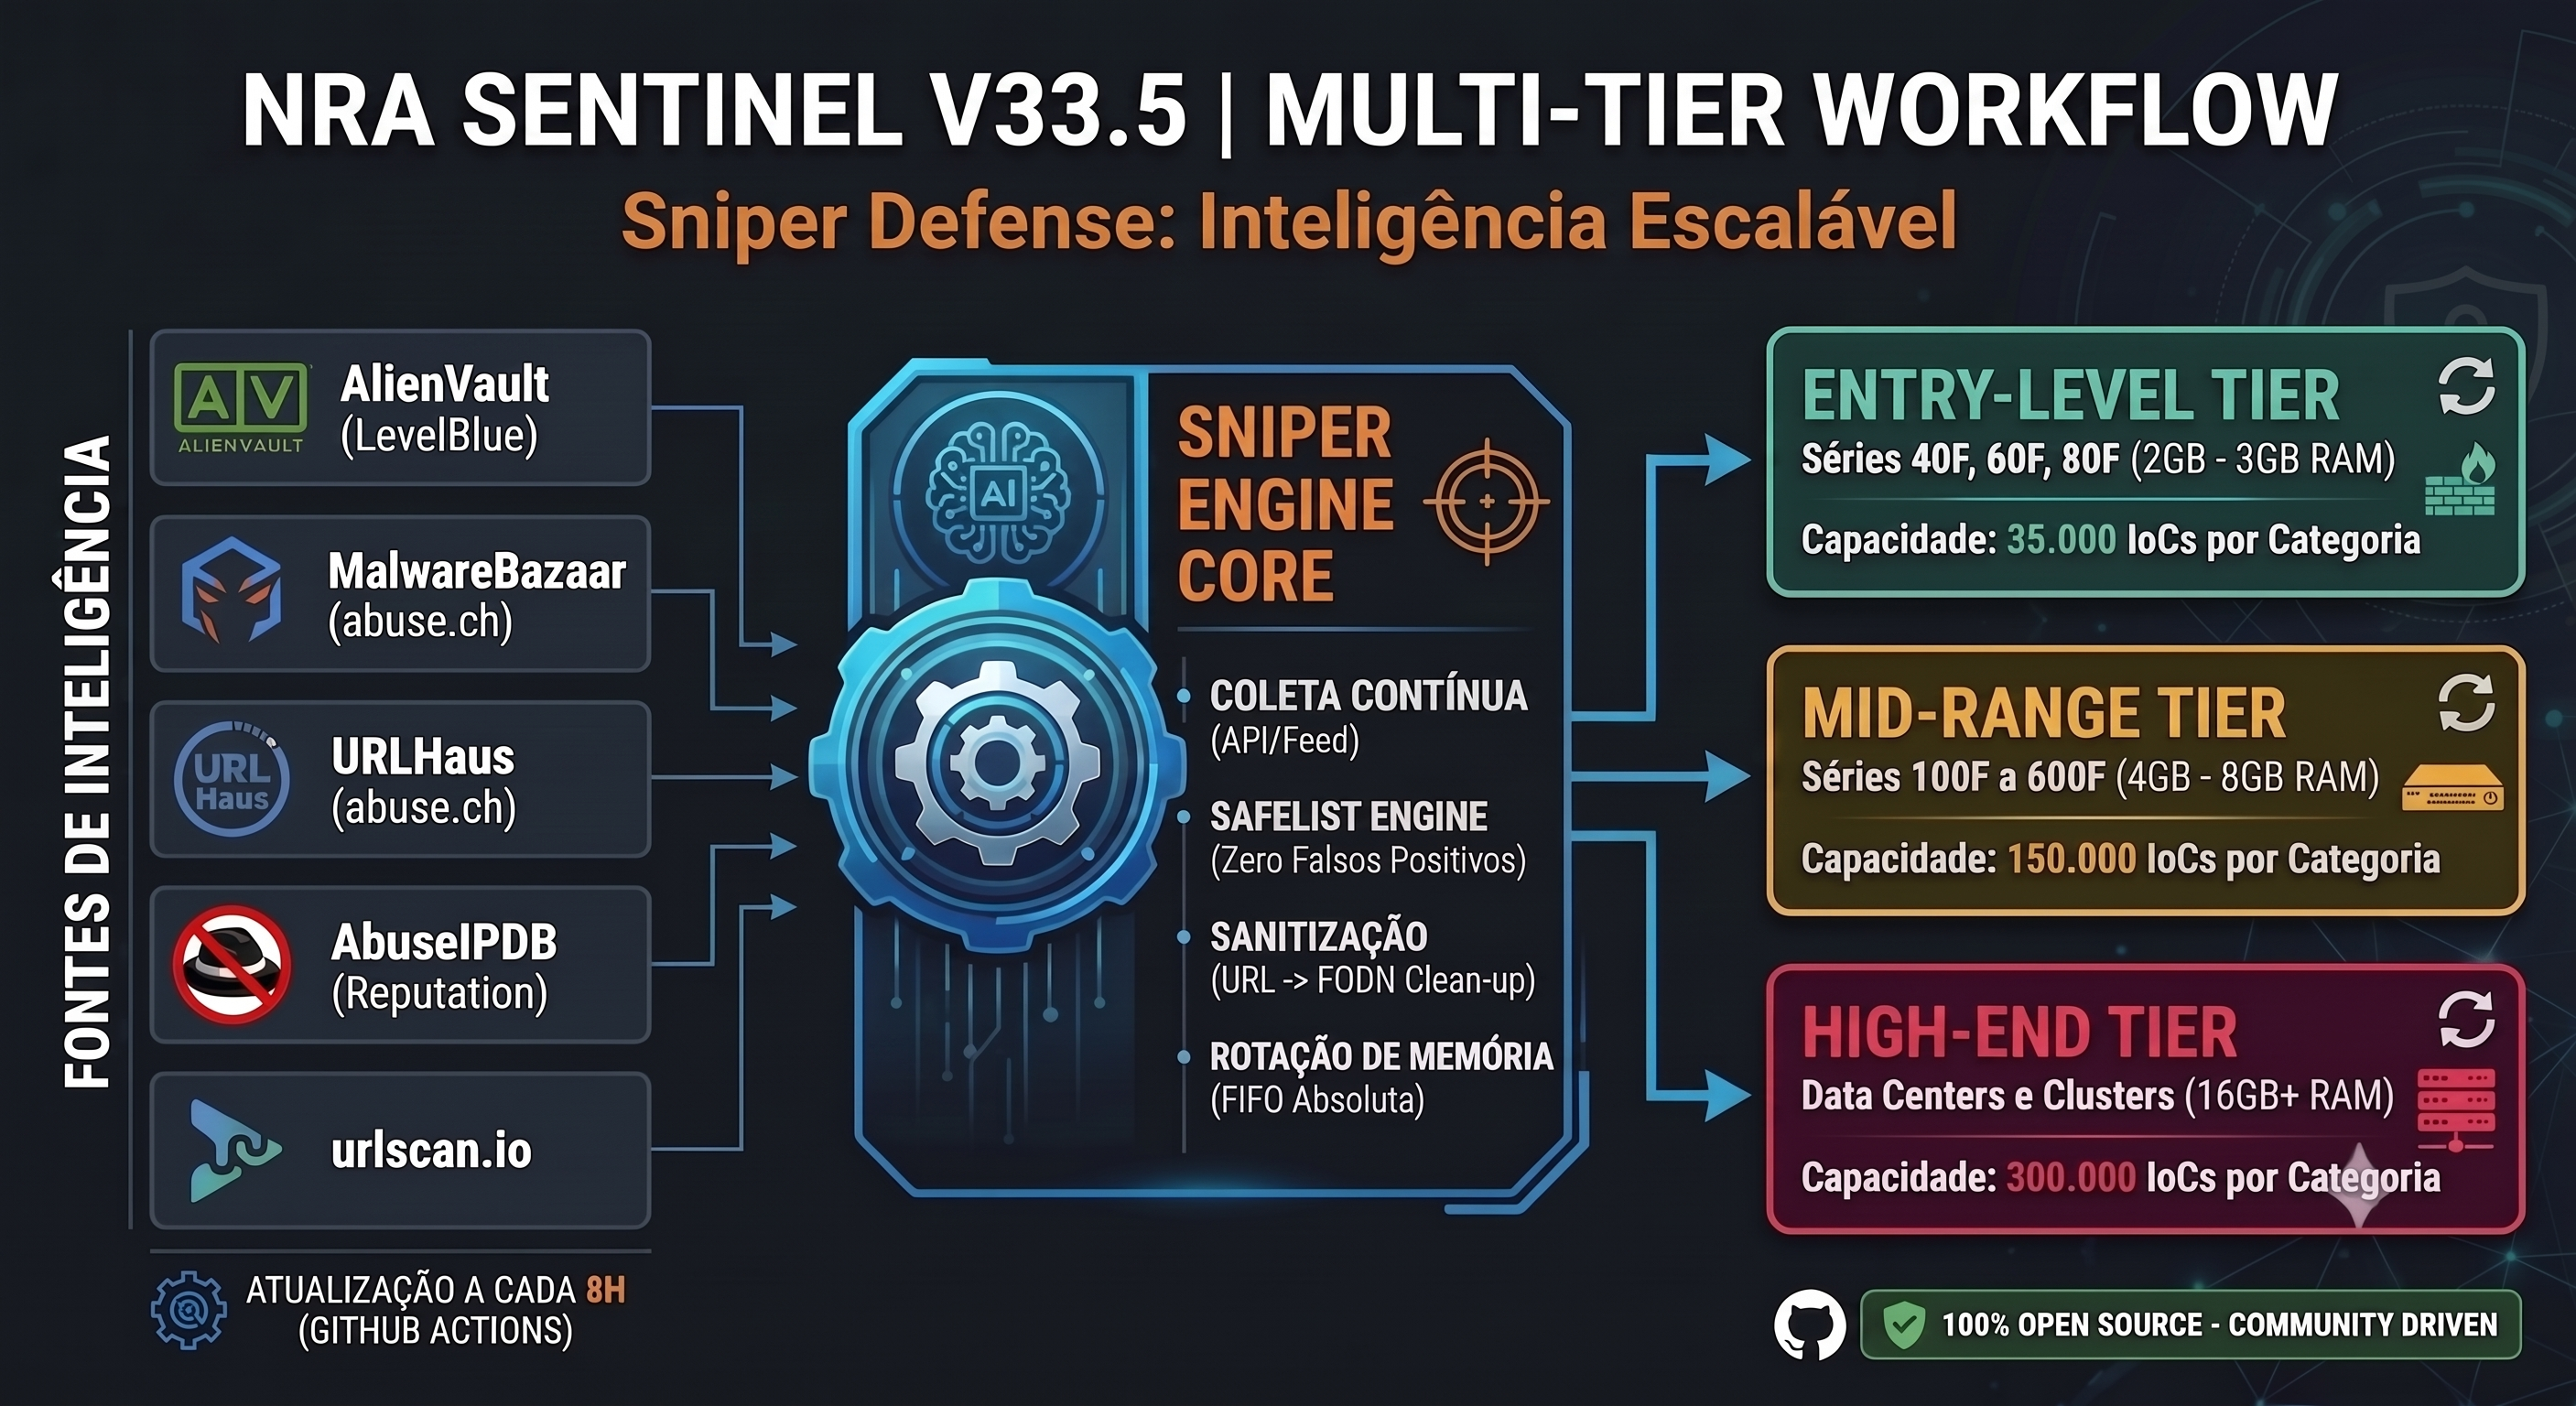
[ NRA Sentinel ]
Workflow tático: Da coleta de inteligência primária à sanitização no perímetro via External Connectors.
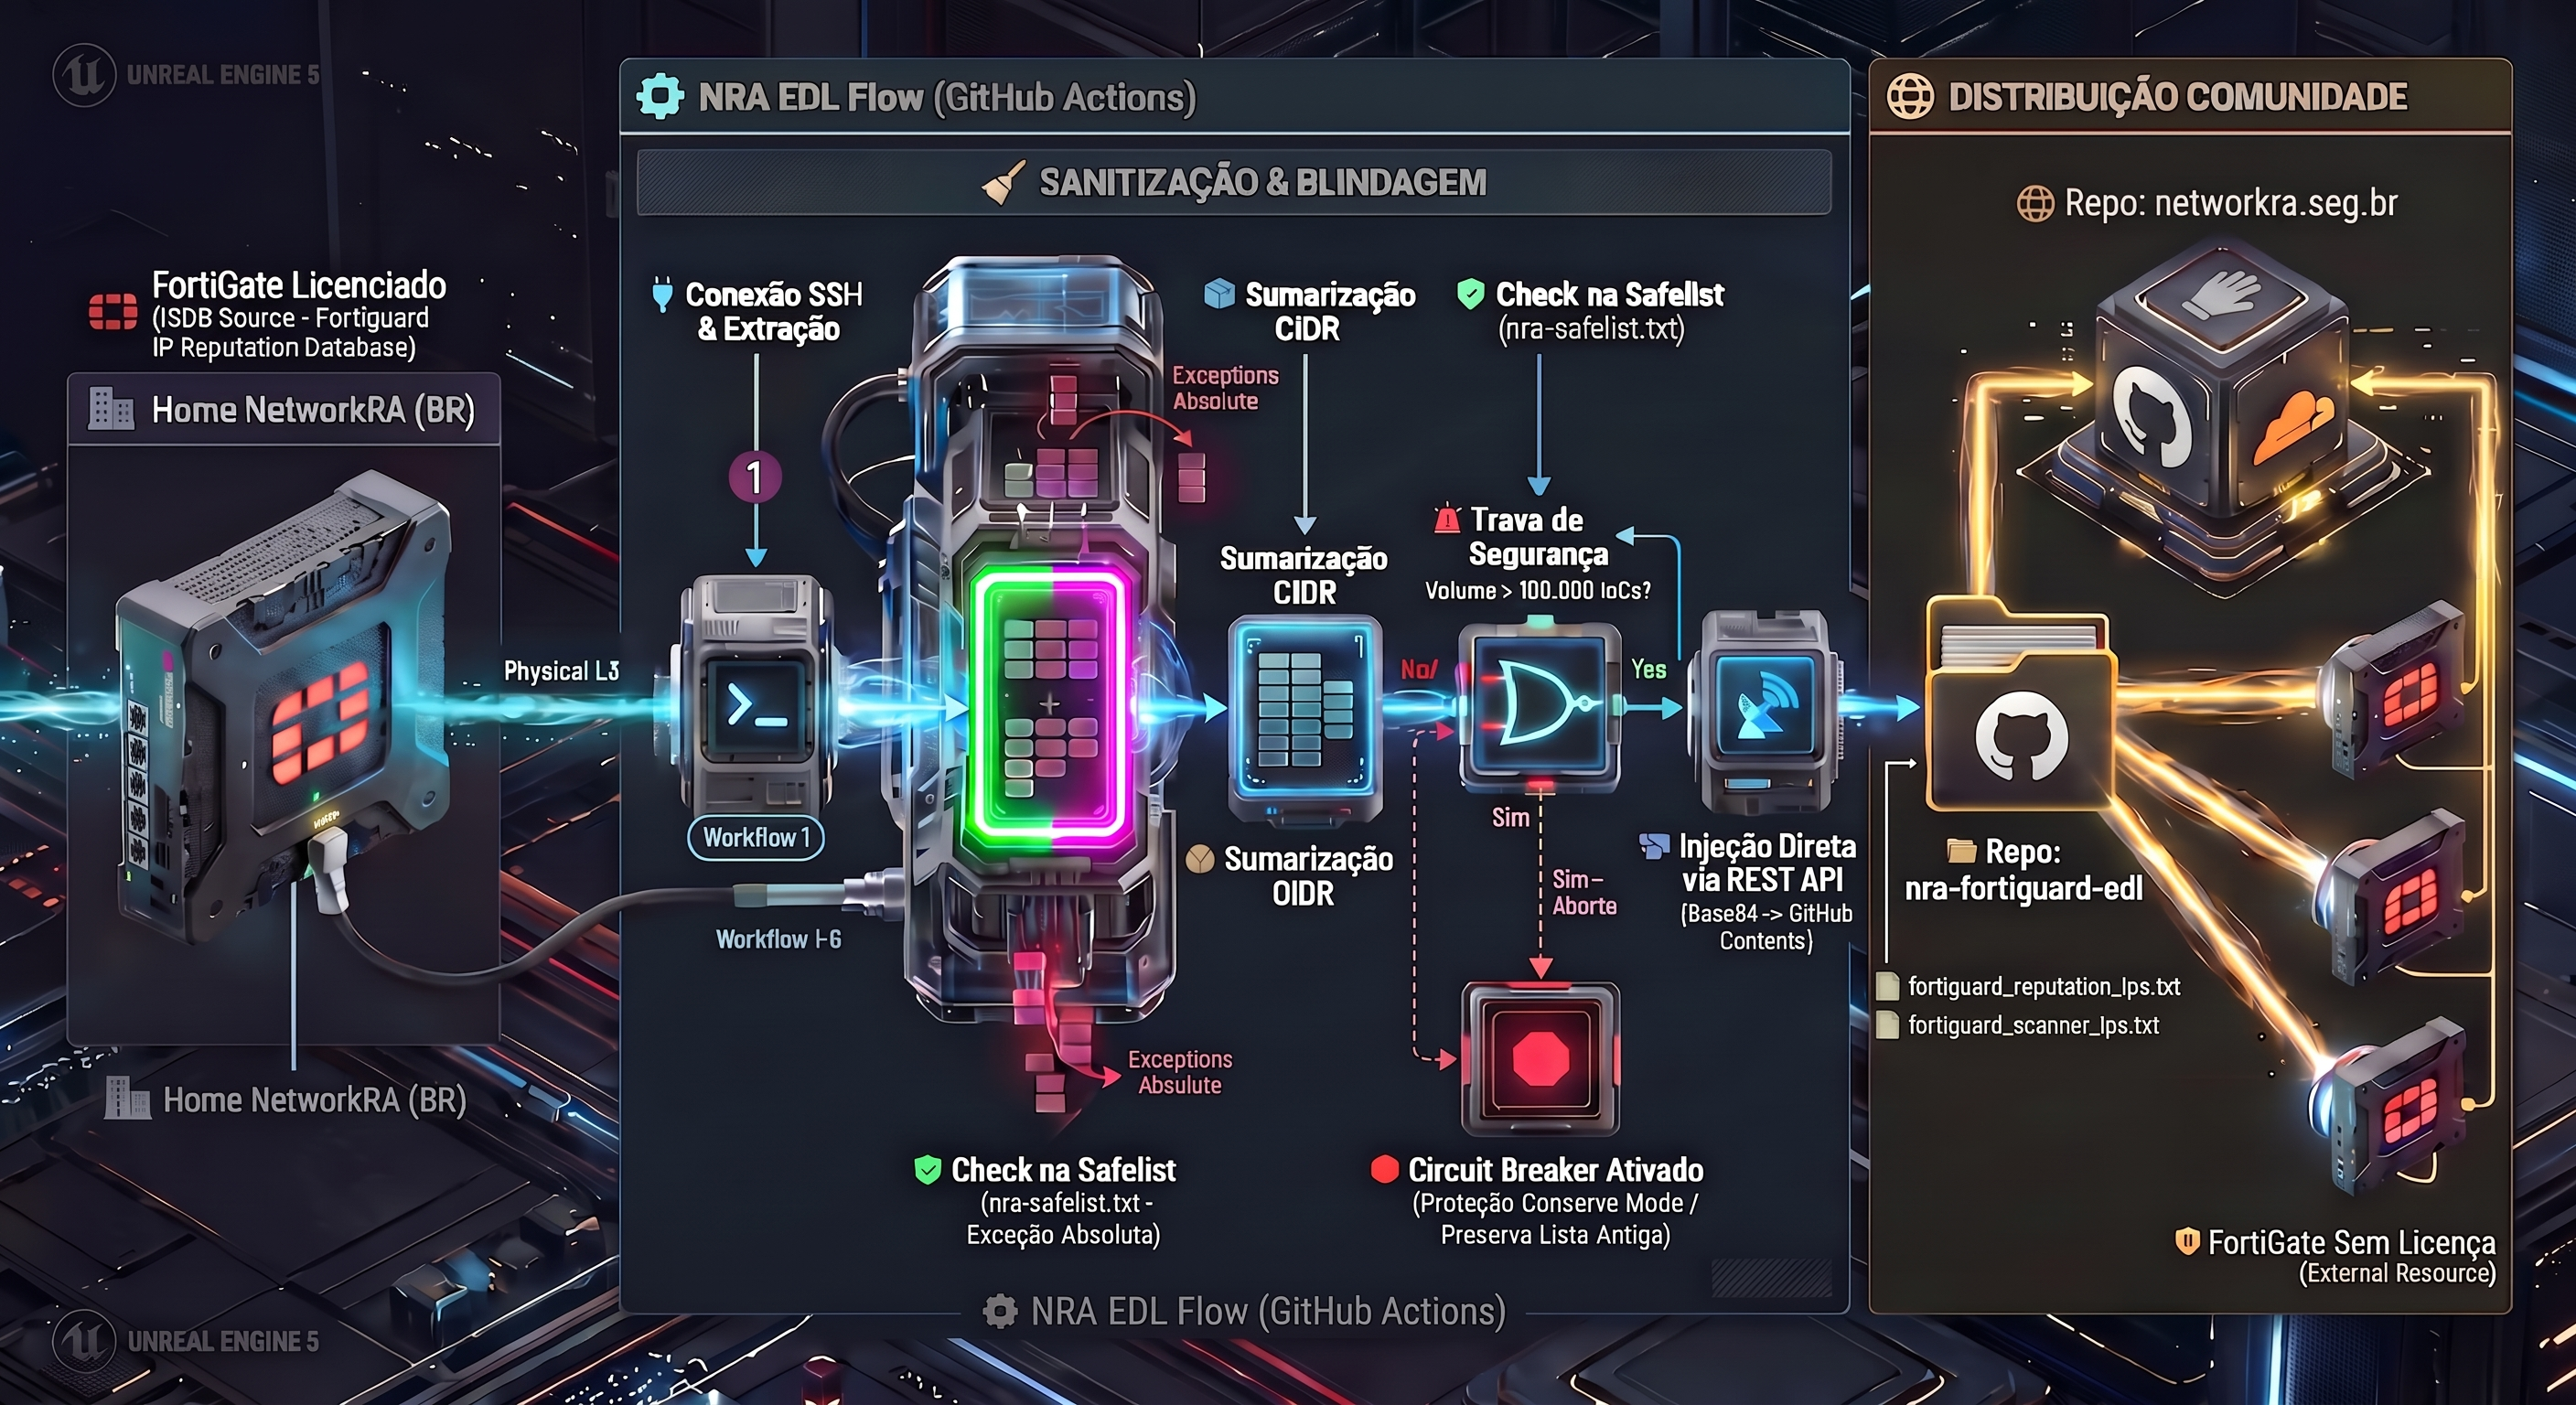
[ NRA OSINT EDL ]
Workflow tático: Da compilação de bases OSINT Globais à entrega via External Connectors.
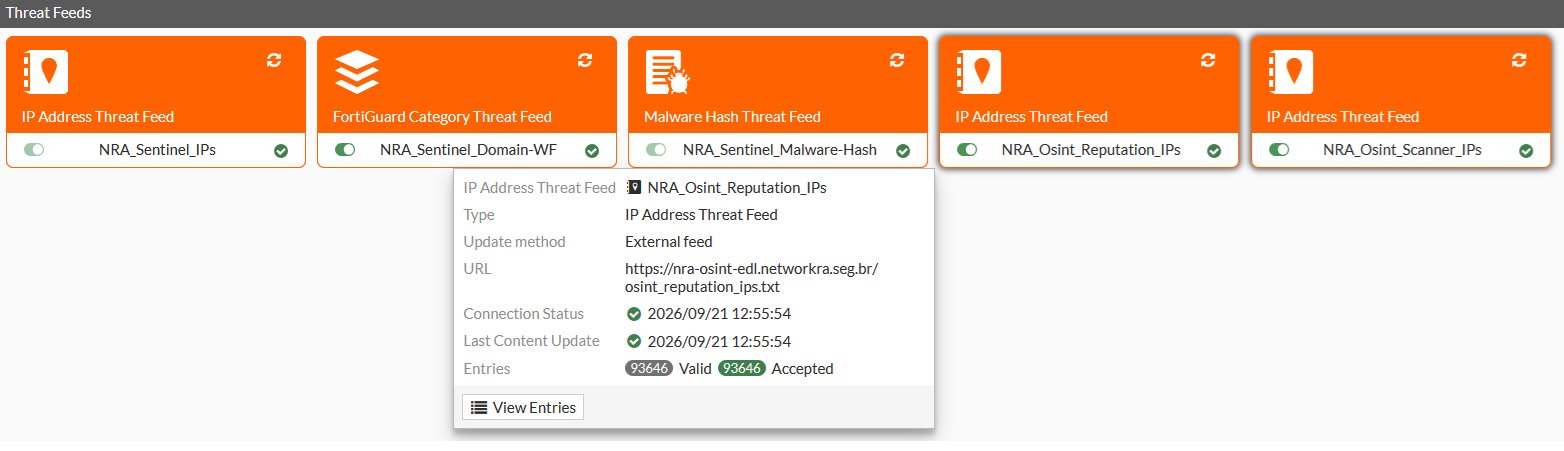
[ Deploy Integrado ]
Exemplo de Operação dos Conectores NRA Sentinel e OSINT no Ambiente FortiOS.
Overview_Operacional
🎯 NRA Sentinel (Sniper)
Motor tático desenhado para mitigação de 0-days, Botnets, Malware e Ransomware. Automatiza a coleta de Threat Intel Global, sanitiza dados brutos e os entrega limpos ao seu External Resource.
Opera sob rígida Tripla Validação: Safelist DNS e Score de Reputação (AbuseIPDB), entregues em Tiers escaláveis para evitar esgotamento de memória no Firewall.
🌐 NRA OSINT EDL
Defesa ativa fundamentada em bases OSINT Globais. Extração, sumarização CIDR e distribuição oficial de players como Spamhaus DROP, Firehol, e CISA.
Mitigação autônoma de Scanners Massivos (Shodan, Censys, Rapid7...) e IPs Maliciosos (Botnet-C&C, Malicious, Phishing...), blindada por um Circuit Breaker limitador de 150.000 IoCs.
External_Connectors_URLs
[ ⚠️ Política de Acesso & Rate Limit ]
Tier Free (Comunidade): Sincronização limitada a 1 requisição a cada 24 horas por IP. Tentativas menores que esse intervalo retornarão erro HTTP 429 no log do Firewall.
Tier PRO (Membros): Consultas ilimitadas e em tempo real (sem bloqueios), ideais para sincronizações a cada 60 minutos em ambientes corporativos.
Seja membro oficial do projeto e registe o IP do seu Firewall.
> Update interval recomendado: 24 horas (Free) ou 60 minutos (PRO).
Incident_Response & Whitelisting
[ Reporte de Falsos Positivos ]
A heurística automatizada do NRA Sentinel opera sob rigidez tática. Contudo, em cenários de compartilhamento de infraestruturas cloud (ASNs) ou reatribuição de IP, um indicador pode gerar alertas falsos positivos. Caso o seu tráfego legítimo, ASN ou domínio sofra um bloqueio indevido, utilize este canal para solicitar Whitelisting imediato.
>_ Lista de Bloqueio (ex: NRA-OSINT, Scanners):
>_ Breve Justificação / Evidência de Tráfego Legítimo: